Nhóm n0n tung dữ liệu 16.000 khách hàng giàu nhất của JPMorgan Chase sau khi hết hạn 48 giờn0n group dumps data of 16,000 wealthiest JPMorgan Chase clients after 48-hour deadline lapses
Mẹo: Dùng Microsoft Edge để nghe giọng đọc tiếng Việt tự nhiên hơn (HoaiMy, NamMinh).Tip: Use Microsoft Edge for more natural Vietnamese read-aloud voices (HoaiMy, NamMinh).
Nhóm tội phạm mạng tự xưng "n0n" đã công khai dữ liệu khách hàng của JPMorgan Chase trên dark web sau khi hạn chót 48 giờ trôi qua mà không được đáp ứng. Toàn bộ dữ liệu bị lộ đều thuộc về chương trình Reserve — thẻ Visa chỉ dành cho khách hàng có ít nhất 10 triệu USD tài sản đang quản lý — khiến vụ việc dù quy mô "chỉ" 16.000 người vẫn đặc biệt nhạy cảm: gần như mọi nạn nhân đều là mục tiêu lừa đảo có giá trị cao.The cybercrime group calling itself "n0n" has published JPMorgan Chase customer data on the dark web after a 48-hour deadline passed unanswered. All of the leaked data belongs to the Reserve program — a Visa card reserved for clients with at least USD 10 million in assets under management — which makes this incident, though "only" 16,000 people in scale, especially sensitive: nearly every victim is a high-value fraud target.
Nhóm tội phạm mạng tự xưng "n0n" đã công khai dữ liệu khách hàng của JPMorgan Chase trên dark web sau khi hạn chót 48 giờ trôi qua mà không được đáp ứng. Toàn bộ dữ liệu bị lộ đều thuộc về chương trình Reserve — thẻ Visa chỉ dành cho khách hàng có ít nhất 10 triệu USD tài sản đang quản lý — khiến vụ việc dù quy mô "chỉ" 16.000 người vẫn đặc biệt nhạy cảm: gần như mọi nạn nhân đều là mục tiêu lừa đảo có giá trị cao.
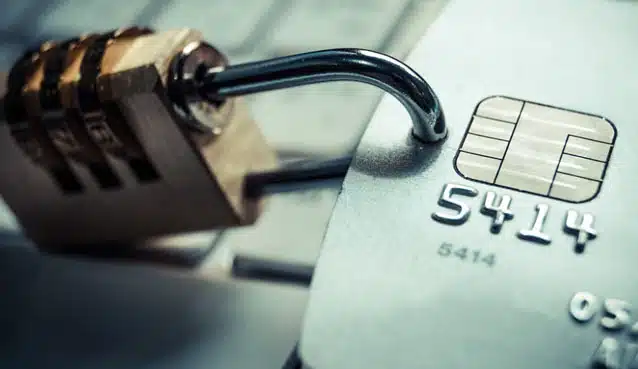
!Ảnh minh họa: thẻ ngân hàng và ổ khóa mở, biểu tượng dữ liệu tài chính bị xâm phạm *Ảnh minh họa*
Việc cần làm ngay
- Cảnh giác với email lừa đảo mạo danh ngân hàng: nếu nhận email "xác minh tài khoản", "cập nhật thông tin" hay "khóa thẻ khẩn cấp" từ Chase, Visa hay Mastercard, đừng bấm link trong email — tự mở app hoặc trang chính thức của ngân hàng để kiểm tra.
- Bật cảnh báo giao dịch qua app ngân hàng để phát hiện ngay giao dịch lạ.
- Đổi mật khẩu nếu bạn dùng chung mật khẩu email bị lộ cho dịch vụ khác, và bật xác thực hai lớp ở mọi nơi có thể.
- Với doanh nghiệp: rà soát lại nhà cung cấp thứ ba nào đang nắm dữ liệu khách hàng của mình, dữ liệu gì được chia sẻ, và hợp đồng có điều khoản báo cáo sự cố trong bao lâu — vụ này cho thấy điểm yếu thường nằm ở đối tác, không phải hệ thống chính.
Nguồn: Neowin — https://www.neowin.net/news/cybercrime-group-n0n-dumps-stolen-jpmorgan-chase-data-after-48-hour-deadline-lapses/
Diễn biến: từ tối hậu thư đến công khai dữ liệu
Theo Cybernews, nhóm n0n tuyên bố từ ngày 16/11 rằng chúng đã lấy được dữ liệu liên quan đến hoạt động marketing của chủ thẻ, kèm tối hậu thư 48 giờ. Khi hạn chót trôi qua, chúng đăng tải gói dữ liệu lên dark web. Reuters đã xem xét tài liệu này và ghi nhận hơn 16.000 địa chỉ email khách hàng JPMorgan — một số kèm số điện thoại và mã bưu điện — cùng 124 email nhân viên ngân hàng. Gói rò rỉ chỉ nặng 502KB, nên chưa rõ đây là toàn bộ dữ liệu chúng có hay chỉ là mẫu để gây sức ép.
Ngày 19/11, Chase đăng tuyên bố trên X: các bên thứ ba cung cấp dịch vụ cho ngân hàng đã bị tấn công mạng, và kẻ tấn công đã truy cập "một số dữ liệu marketing do các nhà cung cấp đó nắm giữ, có thể gồm tên và địa chỉ email của một số khách hàng". Ngân hàng khẳng định dịch vụ không bị gián đoạn và vụ việc không liên quan tới sự cố ngừng giao dịch trực tuyến đầu tuần — sự cố đó do lỗi phần mềm.
Cơ chế: tấn công nhà cung cấp thứ ba, không phải ngân hàng
Điểm then chốt của vụ này là kẻ tấn công không xâm nhập hệ thống của JPMorgan. Chúng nhắm vào các nhà cung cấp dịch vụ bên ngoài — những đơn vị nắm dữ liệu marketing của ngân hàng. Visa xác nhận sự cố bắt nguồn từ một nhà cung cấp dịch vụ tại khu vực châu Á – Thái Bình Dương. Mastercard cũng tiết lộ một số lượng hạn chế email của chủ thẻ tham gia một chương trình ưu đãi đã bị lộ qua nhà cung cấp thứ ba.
Mô hình tấn công này đang trở thành xu hướng: thay vì đối đầu trực diện với hệ thống an ninh của ngân hàng lớn, tội phạm tìm điểm yếu ở chuỗi cung ứng — các đối tác nhỏ hơn, được ngân hàng tin tưởng giao dữ liệu khách hàng. Nhóm n0n mới xuất hiện từ tháng 9/2026 nhưng đã nhanh chóng dựng một trang rò rỉ với nhiều nạn nhân ở nhiều nước, chuyên đánh cắp dữ liệu rồi đe dọa công khai nếu không được trả tiền chuộc.
Phạm vi ảnh hưởng: ai bị lộ, lộ gì
| Hạng mục | Chi tiết |
|---|---|
| Khách hàng JPMorgan | Hơn 16.000 email, số điện thoại, mã tài khoản — toàn bộ thuộc chương trình Reserve (tài sản quản lý từ 10 triệu USD) |
| Nhân viên JPMorgan | Hơn 100 email (Reuters đếm được 124), có thể dùng cho spear-phishing và tấn công nhắm vào nhân viên |
| Visa | Dữ liệu marketing khách hàng, chủ yếu thị trường châu Á – Thái Bình Dương; số thẻ không bị xâm phạm |
| Mastercard | Một số lượng hạn chế email chủ thẻ thuộc một chương trình ưu đãi cụ thể |
| Dữ liệu KHÔNG bị lộ (theo ngân hàng) | Số thẻ tín dụng và dữ liệu cá nhân đặc biệt nhạy cảm |
Nhà nghiên cứu Aras Nazarovas (Cybernews) cảnh báo: vì tất cả nạn nhân đều thuộc nhóm khách hàng giàu nhất, "về cơ bản mọi người bị ảnh hưởng đều có thể trở thành mục tiêu béo bở cho tội phạm mạng". Email nhân viên bị lộ cũng mở đường cho các đợt spear-phishing, dò mật khẩu (credential stuffing) và tấn công kỹ nghệ xã hội nhắm vào chính nhân viên ngân hàng. JPMorgan cho biết sẽ liên hệ trực tiếp với khách hàng bị ảnh hưởng và hỗ trợ theo dõi tín dụng miễn phí khi phù hợp.
*Thông tin tham khảo, không phải lời khuyên đầu tư.*
The cybercrime group calling itself "n0n" has published JPMorgan Chase customer data on the dark web after a 48-hour deadline passed unanswered. All of the leaked data belongs to the Reserve program — a Visa card reserved for clients with at least USD 10 million in assets under management — which makes this incident, though "only" 16,000 people in scale, especially sensitive: nearly every victim is a high-value fraud target.
!Illustrative image: a bank card and an open padlock, symbolizing compromised financial data *Illustrative image*
What to do now
- Beware of phishing emails impersonating the bank: if you receive an "account verification", "update your information" or "urgent card lock" email from Chase, Visa or Mastercard, don't click the link in the email — open the bank's official app or website yourself to check.
- Turn on transaction alerts in your banking app to spot strange transactions immediately.
- Change your password if you reuse the exposed email's password on other services, and enable two-factor authentication everywhere you can.
- For businesses: review which third-party vendors hold your customer data, what data is shared, and how quickly your contracts require incident reporting — this case shows the weak point is usually the partner, not the core system.
Source: Neowin — https://www.neowin.net/news/cybercrime-group-n0n-dumps-stolen-jpmorgan-chase-data-after-48-hour-deadline-lapses/
What happened: from ultimatum to data dump
According to Cybernews, the n0n group claimed on November 16 that it had obtained data tied to cardholders' marketing activities, together with a 48-hour ultimatum. When the deadline lapsed, it posted the data package on the dark web. Reuters reviewed the material and recorded more than 16,000 JPMorgan customer email addresses — some with phone numbers and postal codes — along with 124 bank employee emails. The leaked package weighs only 502KB, so it is unclear whether this is everything the group holds or just a sample meant to apply pressure.
On November 19, Chase posted a statement on X: third-party service providers to the bank had suffered a cyberattack, and the attackers had accessed "some marketing data held by those vendors, which may include the names and email addresses of some customers". The bank said services were not disrupted and the incident was unrelated to the online trading outage earlier in the week — which was caused by a software fault.
How it works: attacking a third-party vendor, not the bank
The key point of this case is that the attackers did not break into JPMorgan's systems. They targeted outside service providers — the firms holding the bank's marketing data. Visa confirmed the incident originated with a service provider in the Asia–Pacific region. Mastercard also disclosed that a limited number of cardholder emails from a benefits program were exposed through a third-party vendor.
This attack model is becoming a trend: instead of confronting a big bank's security head-on, criminals look for weak points in the supply chain — smaller partners trusted with customer data. The n0n group only appeared in September 2026 but has quickly built a leak site with victims in many countries, specializing in stealing data and threatening to publish it unless a ransom is paid.
Scope of impact: who was exposed, and what data
| Category | Details |
|---|---|
| JPMorgan customers | More than 16,000 emails, phone numbers, account codes — all from the Reserve program (assets under management from USD 10 million) |
| JPMorgan employees | More than 100 emails (Reuters counted 124), usable for spear-phishing and attacks aimed at staff |
| Visa | Customer marketing data, mainly the Asia–Pacific market; card numbers were not compromised |
| Mastercard | A limited number of cardholder emails from a specific benefits program |
| Data NOT exposed (per the bank) | Credit card numbers and especially sensitive personal data |
Researcher Aras Nazarovas (Cybernews) warned that because every victim belongs to the wealthiest client tier, "essentially everyone affected could become a lucrative target for cybercriminals". The exposed employee emails also pave the way for spear-phishing, credential stuffing and social-engineering attacks aimed at the bank's own staff. JPMorgan said it will contact affected customers directly and offer free credit monitoring where appropriate.
*For information only — not investment advice.*
Nguồn tham chiếuSource: Neowin