Máy ảo khách đọc được 127 GB bộ nhớ máy chủ: lỗ hổng KVM trên chip AMDGuest VM Reads 127 GB of Host Memory: KVM Vulnerability on AMD Chips
Mẹo: Dùng Microsoft Edge để nghe giọng đọc tiếng Việt tự nhiên hơn (HoaiMy, NamMinh).Tip: Use Microsoft Edge for more natural Vietnamese read-aloud voices (HoaiMy, NamMinh).
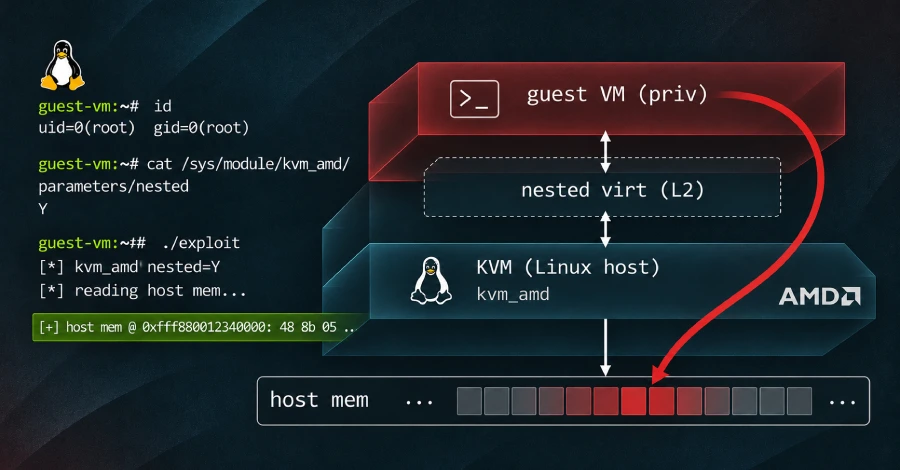
Từ bên trong một máy ảo thuê trên DigitalOcean, nhà nghiên cứu đã đọc được khoảng 127 GB bộ nhớ của chính máy chủ vật lý — bao gồm cả vùng nhớ có thể thuộc về máy ảo của khách hàng khác trên cùng máy. Lỗ hổng nằm trong KVM, hypervisor tích hợp sẵn của nhân Linux, và chỉ ảnh hưởng máy chủ dùng chip AMD có bật ảo hóa lồng nhau (nested virtualization).From inside a virtual machine rented on DigitalOcean, a researcher read about 127 GB of the physical host's memory — including regions that could belong to other customers' virtual machines on the same host. The flaw sits in KVM, the hypervisor built into the Linux kernel, and only affects hosts using AMD chips with nested virtualization enabled.
Từ bên trong một máy ảo thuê trên DigitalOcean, nhà nghiên cứu đã đọc được khoảng 127 GB bộ nhớ của chính máy chủ vật lý — bao gồm cả vùng nhớ có thể thuộc về máy ảo của khách hàng khác trên cùng máy. Lỗ hổng nằm trong KVM, hypervisor tích hợp sẵn của nhân Linux, và chỉ ảnh hưởng máy chủ dùng chip AMD có bật ảo hóa lồng nhau (nested virtualization).
Diễn biến
Nhà nghiên cứu Oren Yomtov (hãng bảo mật Terra Security) phát hiện lỗ hổng và báo qua chương trình bug bounty của DigitalOcean. Nhà cung cấp xác nhận khai thác thành công trên hạ tầng của mình và xếp mức nghiêm trọng (critical) cho đám mây dùng chung của họ.
- 21/10: nhóm bảo trì KVM của nhân Linux nhận được báo cáo.
- 02/11: bản vá được hợp nhất vào nhân.
- 17/11: nhân đã vá phát hành chính thức — 7.3.5, 6.18.64 và 6.12.118.
- 18/11: Terra Security công bố phân tích kỹ thuật.
- 19/11: DigitalOcean công bố sự việc với khách hàng.
- 20/11: The Hacker News đăng tải.
Trong thử nghiệm trên một Droplet của DigitalOcean, thứ đầu tiên trả về là banner phiên bản nhân của máy chủ, tiếp theo là khoảng 127 GB RAM của máy chủ được ánh xạ ở chế độ chỉ đọc. Trong thử nghiệm ghi trên máy chủ AMD vật lý của chính nhóm nghiên cứu, máy ảo khách đã ghi 32 byte tự chọn vào một trang bộ nhớ đang hoạt động của nhân máy chủ, và một module kiểm chứng nạp trong nhân đó xác nhận thay đổi đã xảy ra.
Chưa có báo cáo nào về việc lỗ hổng bị sử dụng ngoài nghiên cứu, chưa có mã khai thác công khai, và chưa có hướng dẫn phát hiện dấu vết tấn công trong quá khứ.
Cơ chế
KVM cách ly mỗi máy ảo bằng một bảng trang lồng nhau (nested page table), dịch địa chỉ bộ nhớ của máy ảo sang bộ nhớ vật lý thật của máy chủ; bộ xử lý tìm bảng này qua một con trỏ lưu cho mỗi CPU ảo.
Một số máy chủ cho phép máy ảo chạy thêm một máy ảo của chính nó — gọi là máy ảo lồng nhau. Khi tín hiệu reset INIT dừng máy ảo lồng nhau, KVM bỏ qua bước khôi phục con trỏ của máy ảo ngoài, để nó trỏ tới một trang bộ nhớ mà nhân đã giải phóng. Khi nhân tái sử dụng trang đã giải phóng đó, máy ảo khách có thể điền vào đó các mục nhập do mình chọn, và bộ xử lý sẽ đi theo chúng như thể đó là bảng thật. Các mục nhập giả có thể trỏ tới bất kỳ trang vật lý nào trên máy chủ — đó là cách khoảng 127 GB RAM lọt vào tầm với của một máy ảo khách vốn không được cấp quyền đó. Bản vá buộc KVM reset lại trạng thái quản lý bộ nhớ này mỗi khi có INIT.
Trớ trêu thay, lỗi này ra đời từ chính một bản vá bảo mật: bản vá năm 2022 cho một lỗi ảo hóa lồng nhau khác (CVE-2022-3344) đã chuyển đường reset về khối điều khiển của máy ảo ngoài nhưng bỏ sót con trỏ bảng trang — và sai sót đó nằm yên trong nhân gần bốn năm.
Phạm vi ảnh hưởng
| Hạng mục | Chi tiết |
|---|---|
| Ảnh hưởng | Máy chủ AMD chạy KVM, có bật nested virtualization — tính năng này bật mặc định trong module kvm_amd |
| Không ảnh hưởng | Máy chủ Intel (mã lỗi chỉ có trong phần hỗ trợ nested virtualization của AMD); nhiều nhà cung cấp cloud không bật nested virtualization trên AMD nên không dính |
| Điều kiện khai thác | Kẻ tấn công phải có quyền root bên trong một máy ảo khách trên máy chủ đó — không khai thác được từ mạng ngoài |
| Mức nghiêm trọng | Nhóm CVE của nhân Linux chấm 8.8/10 (ảnh hưởng cao tới bảo mật, toàn vẹn và sẵn sàng); Red Hat sơ bộ chấm Moderate 5.6 và cho rằng chỉ gây DoS; DigitalOcean xếp critical cho đám mây dùng chung |
| Nhân đã vá | 7.3.5, 6.18.64, 6.12.118 (phát hành 17/11) |
| Nhân phân phối vẫn dễ bị tấn công | Debian mọi bản phát hành (bản vá mới chỉ có ở unstable); Ubuntu (chưa phát hành gói vá); RHEL 9/10 (vá bị hoãn); RHEL 8 không ảnh hưởng |
| Mã lỗi tồn tại từ | Nhân 6.1 (2022), lan sang 5.15.81 và 6.0.11 |
Đây là vụ mới nhất trong chuỗi lỗi phá vỡ cách ly của KVM được công bố trong năm nay, sau một lỗi 16 năm tuổi trong quản lý bộ nhớ shadow và lỗi PwnEscape trong mã mạng của Linux, vốn cho phép máy ảo khách đọc bộ nhớ máy chủ trong sandbox trực tiếp của Vercel hồi tháng 10.
Việc cần làm ngay
Việc cần làm ngay — chỉ áp dụng nếu bạn tự vận hành máy chủ KVM trên chip AMD. Khách hàng DigitalOcean Droplet không cần làm gì. 1. Kiểm tra máy chủ của bạn:cat /sys/module/kvm_amd/parameters/nested— giá trị1hoặcYnghĩa là nested virtualization đang bật. 2. Cập nhật nhân máy chủ lên bản đã vá (7.3.5, 6.18.64, 6.12.118, hoặc nhân của bản phân phối tương đương khi có) rồi khởi động lại máy chủ. Cập nhật hệ điều hành bên trong máy ảo không có tác dụng, và nhân mới chỉ bảo vệ sau khi reboot. 3. Nếu chưa vá được, tắt nested virtualization bằng cách thêmoptions kvm_amd nested=0vào cấu hình module rồi reboot máy chủ. Lưu ý: máy ảo sẽ không chạy được máy ảo con nữa, nên cần báo trước cho người thuê máy chủ nào đang dùng tính năng này.
Nguồn: The Hacker News — https://thehackernews.com/2026/11/new-linux-kvm-flaw-cve-2026-99312-lets.html
#CongNghe #QuocTe #HOT #KVM #Linux
From inside a virtual machine rented on DigitalOcean, a researcher read about 127 GB of the physical host's memory — including regions that could belong to other customers' virtual machines on the same host. The flaw sits in KVM, the hypervisor built into the Linux kernel, and only affects hosts using AMD chips with nested virtualization enabled.
Timeline
Security researcher Oren Yomtov of Terra Security discovered the flaw and reported it through DigitalOcean's bug bounty program. The provider confirmed successful exploitation on its own infrastructure and rated it critical for its shared cloud.
- Oct 21: the Linux kernel's KVM maintainers received the report.
- Nov 2: the fix was merged into the kernel.
- Nov 17: patched kernels officially released — 7.3.5, 6.18.64 and 6.12.118.
- Nov 18: Terra Security published its technical analysis.
- Nov 19: DigitalOcean disclosed the issue to customers.
- Nov 20: The Hacker News covered it.
In the test on a DigitalOcean Droplet, the first thing returned was the host kernel's version banner, followed by about 127 GB of host RAM mapped read-only. In a write test on the research team's own physical AMD host, the guest VM wrote 32 chosen bytes into an active page of host kernel memory, and a verification module loaded in that kernel confirmed the change had taken effect.
There are no reports of the flaw being used outside research, no public exploit code, and no guidance yet for detecting traces of past attacks.
Mechanism
KVM isolates each virtual machine with a nested page table, translating the VM's memory addresses to the host's real physical memory; the processor finds this table through a pointer stored for each virtual CPU.
Some hosts let a VM run a VM of its own — a nested virtual machine. When an INIT reset signal stops the nested VM, KVM skips restoring the outer VM's pointer, leaving it aimed at a page of memory the kernel has already freed. When the kernel reuses that freed page, the guest VM can fill it with entries of its own choosing, and the processor follows them as if they were the real table. The forged entries can point to any physical page on the host — that is how about 127 GB of RAM came within reach of a guest VM that was never granted that access. The patch forces KVM to reset this memory-management state on every INIT.
Ironically, the bug was born from a security patch itself: the 2022 fix for a different nested-virtualization flaw (CVE-2022-3344) moved the reset path back to the outer VM's control block but missed the page-table pointer — and that oversight sat in the kernel for nearly four years.
Scope of impact
| Item | Detail |
|---|---|
| Affected | AMD hosts running KVM with nested virtualization enabled — the feature is on by default in the kvm_amd module |
| Not affected | Intel hosts (the faulty code exists only in AMD's nested-virtualization support); many cloud providers do not enable nested virtualization on AMD and are untouched |
| Exploitation condition | The attacker needs root inside a guest VM on that host — it cannot be exploited from the outside network |
| Severity | The Linux kernel CVE team scores it 8.8/10 (high impact on confidentiality, integrity and availability); Red Hat preliminarily scores it Moderate 5.6, considering it DoS-only; DigitalOcean rates it critical for its shared cloud |
| Patched kernels | 7.3.5, 6.18.64, 6.12.118 (released Nov 17) |
| Distribution kernels still vulnerable | Debian all releases (fix only in unstable so far); Ubuntu (no patched package released yet); RHEL 9/10 (fix deferred); RHEL 8 not affected |
| Bug present since | Kernel 6.1 (2022), backported to 5.15.81 and 6.0.11 |
This is the latest in a string of KVM isolation breaks disclosed this year, after a 16-year-old flaw in shadow memory management and the PwnEscape flaw in Linux networking code, which let a guest VM read host memory inside Vercel's own sandbox last October.
What to do now
Do this now — only if you operate your own KVM hosts on AMD chips. DigitalOcean Droplet customers need to do nothing. 1. Check your host:cat /sys/module/kvm_amd/parameters/nested— a value of1orYmeans nested virtualization is on. 2. Update the host kernel to a patched release (7.3.5, 6.18.64, 6.12.118, or your distribution's equivalent when available) and reboot the host. Updating the guest OS does nothing, and the new kernel only protects after a reboot. 3. If you cannot patch yet, disable nested virtualization by addingoptions kvm_amd nested=0to the module configuration and rebooting the host. Note: VMs will no longer be able to run child VMs, so warn any tenants using that feature first.
Source: The Hacker News — https://thehackernews.com/2026/11/new-linux-kvm-flaw-cve-2026-99312-lets.html
#CongNghe #QuocTe #HOT #KVM #Linux
Nguồn tham chiếuSource: The Hacker News