Siêu máy tính Fugaku của Nhật bị xâm nhập: 430 khóa SSH bị lấy cắp, hơn nửa không có mật khẩu bảo vệJapan's Fugaku supercomputer breached: 430 SSH keys stolen, more than half with no passphrase protection
Mẹo: Dùng Microsoft Edge để nghe giọng đọc tiếng Việt tự nhiên hơn (HoaiMy, NamMinh).Tip: Use Microsoft Edge for more natural Vietnamese read-aloud voices (HoaiMy, NamMinh).
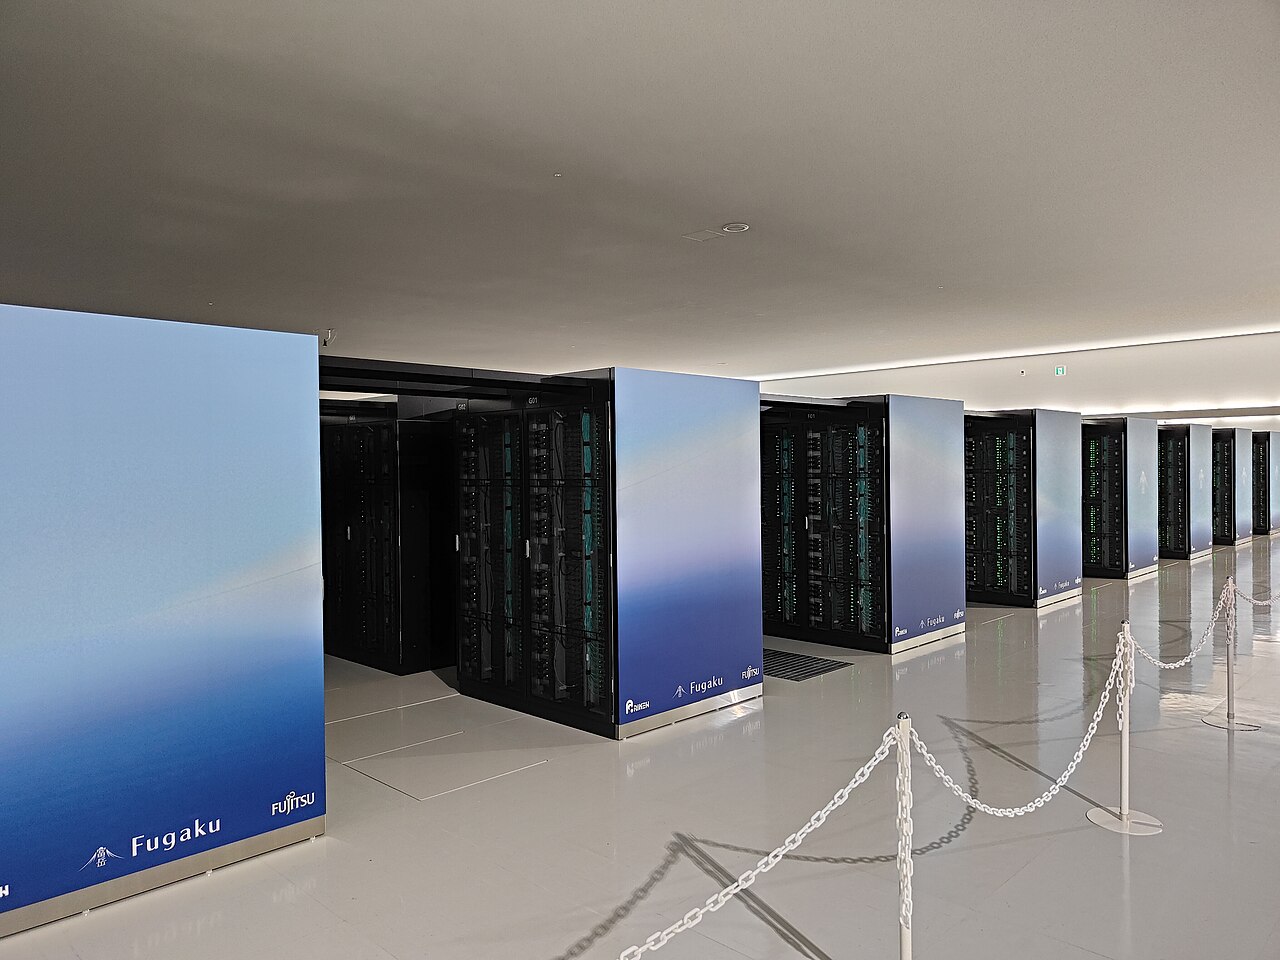
Siêu máy tính Fugaku của RIKEN (Nhật Bản) bị xâm nhập qua trang web trạng thái vận hành; kẻ tấn công lấy đi 430 khóa xác thực của người dùng — 233 khóa SSH riêng tư không có mật khẩu bảo vệ — và đã thử dùng một số khóa để đăng nhập hệ thống bên ngoài. Dữ liệu cá nhân của 4.222 người dùng được coi là đã lộ; Fugaku vẫn đang dừng hoạt động.Attackers breached RIKEN's Fugaku supercomputer through its public operations-status website and stole 430 user authentication keys — including 233 private SSH keys with no passphrase — then tried using some of them to log into external systems. Personal data of 4,222 users is treated as leaked; Fugaku remains shut down.
# Siêu máy tính Fugaku của Nhật bị xâm nhập: 430 khóa SSH bị lấy cắp, hơn nửa không có mật khẩu bảo vệ
Siêu máy tính mạnh nhất Nhật Bản đã phải tắt máy hơn một tuần nay — và báo cáo thứ hai của viện RIKEN vừa xác nhận điều đáng lo nhất: kẻ xâm nhập không chỉ vào được hệ thống, mà đã lấy đi 430 khóa xác thực của người dùng, trong đó 233 khóa SSH riêng tư hoàn toàn không có mật khẩu bảo vệ, rồi đem thử đăng nhập vào các hệ thống khác.
Diễn biến vụ việc
Vụ xâm nhập diễn ra trong bốn ngày, và RIKEN công bố mốc thời gian chi tiết tới từng phút trong báo cáo của mình:
| Thời gian (giờ Nhật Bản) | Diễn biến |
|---|---|
| 10–13/11 | Kẻ lạ dùng trang web hiển thị trạng thái vận hành của Fugaku — một trang công khai trên Internet — làm bàn đạp để vào mạng vận hành nội bộ; điều khiển nhiều máy chủ và cài mã độc lên một số máy |
| 12/11 | Phát hiện lưu lượng mạng đáng ngờ; RIKEN phối hợp với nhà thầu bảo trì để điều tra |
| 13/11, 16:33 | Xác nhận bị truy cập trái phép |
| 13/11, 22:07 | Cô lập hệ thống bị dùng để xâm nhập |
| 14/11, 04:30 | Dừng toàn bộ Fugaku, cắt truy cập từ bên ngoài |
| 14/11, 20:20 | Thay toàn bộ khóa quản trị |
| 15/11, 16:18 | Dừng mọi tác vụ đang chạy và đang chờ; vô hiệu hóa khóa đăng nhập của toàn bộ người dùng; thông báo cho người dùng |
| 16/11 | Thông báo đầu tiên công khai; báo cáo cơ quan bảo vệ dữ liệu cá nhân Nhật Bản |
| 20/11 | Báo cáo thứ hai: xác nhận 430 khóa xác thực đã bị lấy, dữ liệu cá nhân của 4.222 người dùng được coi là đã lộ |
Fugaku vẫn đang tắt máy tính tới hôm nay, và RIKEN chưa đưa ra ngày khởi động lại.
Cơ chế
Điểm vào là một trang web hiển thị trạng thái vận hành của Fugaku — loại trang dashboard mà nhiều đội vận hành vẫn xem là "chỉ để xem", không phải một dịch vụ sản phẩm. RIKEN cho biết kẻ tấn công đã khai thác một lỗ hổng phần mềm qua trang này, nhưng tới nay vẫn chưa nêu tên lỗ hổng, phần mềm dashboard, hay nhà thầu vận hành hệ thống.
Một khi đã vào được mạng vận hành, kẻ tấn công điều khiển nhiều máy chủ nội bộ và cài mã độc lên một số máy trong đó. RIKEN nhấn mạnh: hệ thống vận hành của Fugaku được bảo trì thuê ngoài, và vụ việc đang được điều tra cùng cảnh sát tỉnh Saitama, cảnh sát tỉnh Hyogo, Bộ Giáo dục — Khoa học Nhật Bản (MEXT) và Ủy ban Bảo vệ Thông tin Cá nhân.
Phạm vi ảnh hưởng
Báo cáo ngày 20/11 chuyển giọng từ "có thể đã lộ" sang "coi như đã lộ": RIKEN phân tích nhật ký — một phần bằng AI — và tìm thấy dấu vết kẻ xâm nhập đã truy cập dữ liệu, nên yêu cầu người dùng hành động ngay thay vì chờ bằng chứng lạm dụng.
| Dữ liệu | Ai bị ảnh hưởng | Tình trạng |
|---|---|---|
| Tên, email, mã người dùng | Tối đa 4.222 người dùng Fugaku | Coi như đã lộ |
| Địa chỉ, đơn vị công tác, số điện thoại, thông tin đăng ký tài khoản | 4.222 người dùng Fugaku | Mới xác nhận trong báo cáo thứ hai, coi như đã lộ |
| Hồ sơ xác minh danh tính (chỉ loại giấy tờ đã xuất trình, không phải bản thân giấy tờ) | 4.222 người dùng Fugaku | Coi như đã lộ |
| Khóa SSH riêng tư, khóa truy cập và thông tin xác thực cho hệ thống bên ngoài | 430 khóa — 233 khóa không có mật khẩu bảo vệ, 197 khóa có mật khẩu | Đã bị thu thập và chuyển ra khỏi thư mục home; một số đã bị đem thử đăng nhập vào hệ thống khác |
| Tên, email | Tối đa 375 người dùng Rikyu (siêu máy tính AI-for-science của RIKEN) | Có thể đã lộ |
| Tệp nghiên cứu của người dùng | Chưa xác định | Có thể đã bị truy cập; chưa có bằng chứng kết quả nghiên cứu bị lấy cắp |
Con số cần nhớ là 233: khóa SSH không có mật khẩu bảo vệ thì ai cầm được tệp khóa là dùng được ngay, không cần bẻ thêm gì. Khóa có mật khẩu vẫn bị lộ, nhưng mật khẩu cho chủ sở hữu thời gian để thu hồi trước khi kẻ tấn công dùng được.
Điều làm vụ này lan rộng hơn một vụ rò rỉ thông thường: các nhà nghiên cứu thường chạy việc trên nhiều siêu máy tính cùng lúc, nên họ cất khóa SSH của hệ thống khác — siêu máy tính của trường đại học, dịch vụ cloud — ngay trong thư mục home trên Fugaku. Một vụ xâm nhập vào một trung tâm vì thế mở đường sang nhiều trung tâm khác mà kẻ tấn công chưa từng chạm tới trực tiếp. RIKEN đã xác nhận kẻ xâm nhập đã thử dùng một số khóa để kết nối tới hệ thống bên ngoài, dù chưa xác nhận có lần thử nào thành công hay gây thiệt hại thứ cấp.
Fugaku — đặt tại Kobe, vận hành toàn phần từ năm 2021, từng là siêu máy tính nhanh nhất thế giới — phục vụ mô phỏng khoa học, nghiên cứu công nghiệp và các tải AI. Việc nó phải dừng hoạt động vô thời hạn là cú sốc với cộng đồng nghiên cứu Nhật Bản và quốc tế.
Việc cần làm ngay
- Nếu bạn từng dùng Fugaku hoặc Rikyu: thu hồi mọi khóa SSH riêng tư và thông tin xác thực từng cất trên Fugaku — thu hồi tại từng hệ thống, dịch vụ mà khóa đó mở ra — rồi tạo khóa mới. Kiểm tra nhật ký đăng nhập của các hệ thống đó từ ngày 10/11 để tìm lần đăng nhập lạ.
- Nếu bạn quản trị một hệ thống mà người dùng Fugaku kết nối tới: gỡ các khóa đã đăng ký bởi người dùng Fugaku khỏi tệp
authorized_keys, xoay lại khóa truy cập đã cấp cho họ, và rà soát nhật ký đăng nhập từ 10/11. - Nếu bạn vận hành trang dashboard/trang trạng thái công khai: đưa nó vào danh mục tài sản, ghi rõ chủ sở hữu, phần mềm và tình trạng vá — và đảm bảo trang chỉ-hiển-thị không nằm trên mạng có thể chạm tới hệ thống mà nó mô tả.
- Với mọi khóa SSH trên máy dùng chung: đừng để khóa riêng tư của hệ thống khác nằm trần trong thư mục home; đặt mật khẩu bảo vệ khóa, dùng ssh-agent hoặc chứng chỉ SSH ngắn hạn thay cho khóa vĩnh viễn.
- Cảnh giác lừa đảo ăn theo: RIKEN cảnh báo đã có email giả mạo RIKEN/Fugaku; viện này không bao giờ hỏi mật khẩu qua email.
Điều chưa rõ
RIKEN vẫn chưa công bố: lỗ hổng và phần mềm dashboard nào đã bị khai thác; kẻ tấn công là ai và nhắm tới điều gì; 430 khóa bị lấy mở ra những hệ thống cụ thể nào; các lần thử đăng nhập bằng khóa bị đánh cắp có thành công hay không; và Fugaku sẽ khởi động lại khi nào. Viện này đang lập ủy ban điều tra có chuyên gia bên ngoài và xây dựng kế hoạch cải tổ — trong đó có việc tách các dịch vụ công khai khỏi mạng quản trị trước khi Fugaku trở lại.
Bài học cho người làm dev
Vụ Fugaku nhắc lại hai bài học cũ mà nhiều đội vẫn chưa làm: thứ nhất, trang trạng thái cũng là bề mặt tấn công — bất cứ trang nào chạm được tới Internet đều phải được kiểm kê, vá và giới hạn mạng, dù nó "chỉ hiển thị thông tin". Thứ hai, khóa SSH cất cho tiện là credential sprawl — tiện cho người dùng, nhưng một vụ xâm nhập tại một hệ thống sẽ biến thành xâm nhập tại mọi hệ thống mà khóa đó mở ra. Cách làm đúng không phức tạp: khóa có mật khẩu bảo vệ, chứng chỉ ngắn hạn, và nguyên tắc không để khóa riêng tư của hệ thống khác nằm trên máy dùng chung.
*Vụ việc tương tự từng xảy ra tháng 5/2020, khi nhiều trung tâm siêu máy tính ở Anh, Đức, Tây Ban Nha và Thụy Sĩ — trong đó có ARCHER của Đại học Edinburgh — phải dừng hệ thống sau các vụ xâm nhập để cài mã đào tiền mã hóa.*
Nguồn: CyberSIXT (cập nhật 20/11/2026, theo báo cáo của RIKEN) — https://cybersixt.com/originals/riken-shuts-fugaku-supercomputer-after-attackers-take-users-ssh-keys
#CongNghe #QuocTe #HOT #Fugaku #RIKEN #SSH
# Japan's Fugaku supercomputer breached: 430 SSH keys stolen, more than half with no passphrase protection
Japan's most powerful supercomputer has now been shut down for over a week — and RIKEN's second report has confirmed the most worrying part: the intruders did not just get into the system, they took 430 user authentication keys, including 233 private SSH keys with no passphrase protection at all, and tried using them to log into other systems.
How the incident unfolded
The intrusion played out over four days, and RIKEN published a minute-by-minute timeline in its report:
| Time (Japan) | Development |
|---|---|
| 10–13/11 | The intruders used Fugaku's operations-status website — a public page on the Internet — as a springboard into the internal operations network; they controlled multiple servers and planted malware on some of them |
| 12/11 | Suspicious network traffic detected; RIKEN worked with the maintenance contractor to investigate |
| 13/11, 16:33 | Unauthorised access confirmed |
| 13/11, 22:07 | The system used for the intrusion was isolated |
| 14/11, 04:30 | All of Fugaku shut down, external access cut |
| 14/11, 20:20 | All administrative keys replaced |
| 15/11, 16:18 | All running and queued jobs stopped; every user's login keys disabled; users notified |
| 16/11 | First public announcement; Japan's personal data protection authority notified |
| 20/11 | Second report: confirms 430 authentication keys were taken, and personal data of 4,222 users is treated as leaked |
Fugaku is still shut down today, and RIKEN has given no restart date.
How the attackers got in
The entry point was a website showing Fugaku's operational status — the kind of dashboard many operations teams still regard as "view-only", not a product service. RIKEN says the attackers exploited a software vulnerability through this page, but has not yet named the flaw, the dashboard software, or the contractor operating the system.
Once inside the operations network, the attackers controlled multiple internal servers and planted malware on some of them. RIKEN stresses that Fugaku's operations system is maintained by an outside contractor, and the incident is being investigated together with the Saitama and Hyogo prefectural police, Japan's Ministry of Education and Science (MEXT) and the Personal Information Protection Commission.
Scope of impact
The 20/11 report shifts the wording from "may have leaked" to "treat as leaked": RIKEN analysed logs — partly with AI — and found traces that the intruders accessed the data, so it is asking users to act now rather than wait for proof of misuse.
| Data | Who is affected | Status |
|---|---|---|
| Names, emails, user IDs | Up to 4,222 Fugaku users | Treated as leaked |
| Addresses, employers, phone numbers, account registration details | 4,222 Fugaku users | Newly confirmed in the second report, treated as leaked |
| Identity-verification records (only which document type was presented, not the documents themselves) | 4,222 Fugaku users | Treated as leaked |
| Private SSH keys, access keys and credentials for external systems | 430 keys — 233 with no passphrase protection, 197 with a passphrase | Collected and moved out of home directories; some were tried against other systems |
| Names, emails | Up to 375 users of Rikyu (RIKEN's AI-for-science supercomputer) | May have leaked |
| Users' research files | Undetermined | May have been accessed; no evidence yet that research results were stolen |
The number to remember is 233: an SSH key with no passphrase can be used by whoever holds the key file, immediately, with nothing left to crack. Keys with a passphrase were also exposed, but the passphrase buys the owner time to revoke them before the attackers can use them.
What makes this incident spread further than an ordinary leak: researchers routinely run jobs on several supercomputers at once, so they store SSH keys for other systems — university supercomputers, cloud services — right in their home directory on Fugaku. A breach at one centre therefore opens a path into many centres the attackers never touched directly. RIKEN has confirmed the intruders did try using some of the keys to connect to external systems, though it has not confirmed whether any attempt succeeded or caused secondary damage.
Fugaku — based in Kobe, in full operation since 2021 and once the world's fastest supercomputer — serves scientific simulation, industrial research and AI workloads. Its indefinite shutdown is a shock to the research community in Japan and internationally.
What to do now
- If you have ever used Fugaku or Rikyu: revoke every private SSH key and credential you ever stored on Fugaku — revoke at each system and service the key opens — then generate new keys. Check those systems' login logs from 10/11 for unfamiliar logins.
- If you administer a system that Fugaku users connect to: remove keys registered by Fugaku users from
authorized_keysfiles, rotate the access keys you issued them, and review login logs from 10/11. - If you operate a public dashboard/status page: put it in your asset inventory with a named owner, the software it runs and its patch status — and make sure a display-only page does not sit on a network that can reach the system it describes.
- For every SSH key on a shared machine: never leave private keys for other systems sitting unprotected in a home directory; put a passphrase on keys, and use ssh-agent or short-lived SSH certificates instead of permanent keys.
- Watch for follow-on phishing: RIKEN warns that fake RIKEN/Fugaku emails are circulating; the institute never asks for passwords by email.
What is still unknown
RIKEN has not yet disclosed: which vulnerability and dashboard software were exploited; who the attackers are and what they were after; exactly which systems the 430 stolen keys open; whether the login attempts with stolen keys succeeded; and when Fugaku will restart. The institute is setting up an investigation committee with outside experts and building a reform plan — including separating public services from the management network before Fugaku returns.
Lessons for developers
The Fugaku case repeats two old lessons many teams still have not acted on: first, a status page is also an attack surface — anything reachable from the Internet must be inventoried, patched and network-restricted, even if it "only displays information". Second, SSH keys stored for convenience are credential sprawl — convenient for the user, but one breach at one system becomes a breach at every system that key opens. The right practice is not complicated: keys with passphrase protection, short-lived certificates, and a rule against leaving private keys for other systems on a shared machine.
*A similar incident happened in May 2020, when multiple supercomputing centres in the UK, Germany, Spain and Switzerland — including the University of Edinburgh's ARCHER — had to shut down systems after intrusions that installed cryptocurrency-mining malware.*
Source: CyberSIXT (updated 20/11/2026, based on RIKEN's reports) — https://cybersixt.com/originals/riken-shuts-fugaku-supercomputer-after-attackers-take-users-ssh-keys
#CongNghe #QuocTe #HOT #Fugaku #RIKEN #SSH
Nguồn tham chiếuSource: CyberSIXT